
業務委託先・クラウドSaaS経由の連鎖情報漏洩を防ぐ「最小権限アクセス&委託先26項目点検」図解
自社が堅牢でも委託先や共有クラウド設定の穴から顧客情報が漏洩するサプライチェーン侵害が急増。2026年経産省SCS評価制度(★3)に基づく委託先管理とゼロトラスト最小権限設計を解説します。
大企業の本社システムを直接突破するよりも、取引関係にある協力会社や業務委託先のVPN・クラウド共有アカウントを奪い、そこから正規の取引通信を装って本丸へ侵入する方が攻撃者にとって容易だからです。
この記事の要点と4つの章のご案内


| 章構成 | 主なテーマ | 要点と確認ポイント |
|---|---|---|
| 1. 基本と全体像 | 委託先・外部SaaSの棚卸し | 大企業の本社システムを直接突破するよりも、取引関係にある協力会社や業務委託先のVPN・クラウド共有アカウントを奪い、そこから正規の取引通信を装って本丸へ侵入する方が攻撃者にとって容易だからです。 |
| 2. 現場での進め方と対策 | 匿名共有リンクの全面廃止 | 200項目の複雑なアンケートを配るのではなく、01.多要素認証(パスキー)の適用、02.外部公開リスク(DNS/SSL)の自動点検、03.緊急連絡網の共有というSCS★3の中核ポイントに絞って支援するのが有効です。 |
| 3. 関連する制度とルール | テナント・行レベル完全隔離 | 大企業本体は強固なセキュリティを敷いていても、連携する中小委託先や利用SaaSのセキュリティ対策が手薄な場合、そこを踏み台にして親会社や発注元の内部ネットワーク・顧客データへ容易に侵入できるためです。 |
| 4. 詳しい技術仕様としくみ | 日次自動監査と証跡署名 | プロトコル境界条件・数理モデル・暗号学的整合性の観点から構造的検証を行います。 |
業務委託先・クラウドSaaS経由の連鎖情報漏洩を防ぐ「最小権限アクセス&委託先26項目点検」図解
個人の注意力だけに頼らず、仕組み・設定・数理原則で安全と調和を実現するモデル
01. 委託先・外部SaaSの棚卸し
共有フォルダと特権アカウントの可視化
02. 匿名共有リンクの全面廃止
有効期限付き署名URLとパスキー強制
03. テナント・行レベル完全隔離
PostgreSQL 19 FORCE RLS による境界強制
04. 日次自動監査と証跡署名
Ed25519 署名によるSCS★3適合証明
2026年から始まる経済産業省の「セキュリティ格付け(★3・★4・★5)」で、中小企業は何から手をつければ取引先からの信頼を守れるのでしょうか?
-
01 要点 01
01. 委託先・外部SaaSの棚卸し:共有フォルダと特権アカウントの可視化を最優先で確認します。
-
02 要点 02
経済産業省・IPA SCS評価制度構築方針に基づく定量指標(26項目)を社内基準へ反映します。
-
03 要点 03
情報セキュリティ10大脅威「サプライチェーン攻撃」順位(2位 / IPA 情報セキュリティ10大脅威 2026(組織編))の不変条件を検証します。
業務委託先・クラウドSaaS経由の連鎖情報漏洩を防ぐ「最小権限アクセス&委託先26項目点検」図解(段階的深掘り解説)
タブをクリックすると、基本と全体像から詳しい技術仕様まで段階的に図解と要点が切り替わります。
「お店や工場の衛生マーク(★3・★4・★5)」のように、会社のデジタル安全度がひと目でわかる新しい目印
レストランに「衛生管理の星マーク」があると安心して食事ができるように、2026年からは会社のパソコンやデータの守り方にも経済産業省が定めた「星マーク(★3・★4・★5)」がつきます。
1社の隙間が全体へ
★3がみんなの標準
高価な機械は不要
1つのお店がウイルスに感染すると、つながっている部品工場や病院、宅配便まで連鎖して止まってしまうため、みんなで基本の戸締まりを揃える仕組みです。
まずは全員が目指す「★3(星3つ)」から、さらに重要なデータを預かる会社が目指す「★4(星4つ)」「★5(星5つ)」のわかりやすい階段になっています。
高価な機械を買わなくても、「合言葉(パスキー)を使う」「大事な控えを別の金庫に分けておく」といった基本を丁寧に行えばちゃんと星を取ることができます。
| 星のランク | 対象になる会社・イメージ | たとえ話でいうと | まず最初にやること |
|---|---|---|---|
| 準備段階(★1・★2) | これから防犯を始めるすべてのお店・会社 | 家の戸締まり5つの約束を紙に貼る(IPA制度) | 費用ゼロでできる「5か条宣言」からスタート |
| ★3(標準レベル) | 大企業や自治体と取引する幅広い中小企業 | 玄関の二重ロックと非常用持ち出し袋の準備 | ログイン保護・バックアップ・連絡網の3つを整える |
| ★4(重要レベル) | 重要な部品やシステムを直接扱う中堅・取引企業 | 24時間カメラ見守りと専門家の定期点検 | 監視の仕組みと第三者のチェックを取り入れる |
| ★5(最高レベル) | 電気・通信・金融・防衛など国の根幹を支える企業 | 空港や銀行の金庫室レベルの厳重警備 | 高度な専門チームによる常時防衛と演習を実施 |
実践チェック Lv.1 経営者・ご家族が最初に知っておきたい「SCS評価制度」3つの安心ルール
「この機械をリースしないと★3が取れません」という飛び込み営業の言葉を鵜呑みにする必要はありません。
基本の防犯を整えておくことで、大手取引先からも「安心して仕事を頼める会社」として選ばれます。
自分たちだけで設定するのが難しい場合も、国が認定した手頃な見守り支援や補助金を活用できます。
なぜ今、取引先から「セキュリティのアンケート」が届くようになったの?
ここ数年、取引先の小さなシステムから侵入されて、自動車工場のラインが止まったり、病院の予約が取れなくなったりするニュースが相次ぎました。
これまで取引先ごとにバラバラだったアンケート用紙を、国が「★3・★4」という共通のわかりやすい目印に統一することで、中小企業が何度も別々の書類を書かなくて済むようにする優しい目的もあります。
私たちが普段買う自動車や家電、食品、日用品は、1つの大きな会社だけで作られているわけではなく、何十社・何百社もの部品工場や配送会社、デザイン会社がバトンをつないで完成しています。
この会社同士のつながりのことを「サプライチェーン(供給の鎖)」と呼びます。
最近のサイバー犯罪者は、警備が厳しい大企業の正面玄関を直接狙うのではなく、その大企業とメールやデータでつながっている「少し警備が手薄な取引先(小さな会社やお店)」の裏口から侵入する手口を使います。
まるでマンションの1部屋だけ鍵が開いていると、そこから廊下を通って建物全体に泥棒が入ってしまうのと同じしくみです。
そこで国(経済産業省)が2026年から新しく始めるのが、「うちの会社は基本的な防犯ルールをしっかり守っていますよ」と星の数(★3・★4・★5)で分かりやすく証明する『SCS評価制度』です。
「国の新しい制度」と聞くと、なんだか難しくて高い機械を買わなければいけないように感じるかもしれませんが、心配はいりません。
ほとんどの中小企業に求められる「★3(標準レベル)」は、高い防犯機械を買わなくても、「パソコンを更新する」「合言葉を強くする」「データの控え(バックアップ)を分けて持つ」といった基本の習慣だけでクリアできます。
なぜ大企業だけでなく、地域の小さな会社や事務所にも「★3」が求められるようになったの?
最近のサイバー犯人は、警備が厳しい大企業の正面玄関ではなく、取引のある地方の関連会社や業務委託先のパソコンを最初に狙うようになっています。
★1・★2の自己宣言
サプライチェーン標準
重要拠点と第三者評価
実際に日本国内でも、委託先のシステムや古い通信機器(VPN)が突破されたことで、自動車工場や病院、大手通販の物流が何日間も止まる事件が相次ぎました。
これまで発注元の企業は「独自の長いアンケート用紙」を毎年配っていましたが、書く側も確認する側も負担が大きく、共通の基準が求められていました。
そこで経済産業省が「共通のものさし(SCS評価制度:★3・★4・★5)」を作り、★3を取っていればどの取引先に対しても「基本の対策ができています」と証明できるようになりました。
| 段階(階段の階数) | 制度の正式名称 | 誰がどう確認するか | 主なメリット・使われ方 |
|---|---|---|---|
| 1階:一つ星(★1) | IPA SECURITY ACTION(一つ星) | 自社で「5か条」実践を宣言(無料) | 社内の意識づけ・各種補助金の基礎要件 |
| 2階:二つ星(★2) | IPA SECURITY ACTION(二つ星) | 自社で25項目の5分診断+基本方針公開 | IT導入補助金・省力化投資補助金等の申請要件 |
| 3階:SCS ★3(標準) | 経産省 SCS評価制度(★3) | 要求項目への適合確認+証跡の保持 | 一般サプライチェーン取引先への標準的な安全証明 |
| 4階:SCS ★4(重要) | 経産省 SCS評価制度(★4) | 専門機関等による第三者評価・監査 | 重要データ・基幹部品を扱う取引での高度な信頼証明 |
| 5階:SCS ★5(最高) | 経産省 SCS評価制度(★5) | 厳格な継続的監査・レッドチーム水準 | 国家安全保障・重要インフラ中枢レベルの防衛証明 |
実践チェック Lv.2 2026年の制度スタートに向けて知っておきたい3つのスケジュール感
1階・2階を飛ばして3階へ行くよりも、まず無料の5分自己診断で自社の現在地を知るのが一番の近道です。
SCS ★3では「自社にどんな機器やアカウントがあるか把握していること」がすべての土台になります。
万が一ウイルス感染が疑われたとき、現場が3分で連絡できるルールを決めておくことが★3の重要項目です。
なぜ「1階〜5階の階段」として理解すると無駄な出費を防げるのか
自社の取引規模や扱っているデータの重要度が「まずは3階(★3)を目指せば十分」な段階であるにもかかわらず、不安を煽るセールストークに乗せられて、大企業向けの過剰な設備を契約してしまうケースが全国で起きています。
階段のどこに自社がいるのかを正しく知ることで、身の丈に合った最小限の費用と手間で、取引先から100%信頼される体制を整えることができます。
ニュースや商工会議所の案内で「SECURITY ACTION(一つ星・二つ星)」と「SCS評価制度(★3・★4・★5)」の2つを耳にして、「何がどう違うの?」と疑問に思う方は非常に多いです。
実はこの2つは別々のバラバラな制度ではなく、1階・2階から3階・4階・5階へと続く「1本のつながった階段」として設計されています。
1階と2階にあたるのが、以前からIPA(情報処理推進機構)が運営している『SECURITY ACTION』です。一つ星(★1)は「5か条に取り組む宣言」、二つ星(★2)は「5分間の自己診断と基本方針の公開」で、これから対策を始める企業のスタートラインです。
そして3階・4階・5階として2026年度から経済産業省が本格運用を始めるのが『サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)』です。
これまで★1・★2の段階では「これから頑張ります」という自己宣言が中心でしたが、★3からは「実際にパソコンやサーバーの設定、バックアップ、緊急時の連絡体制がルール通りに動いているか」という実効性が確認されます。
多くの取引先から標準として求められるのがこの「★3」であり、ここを無理なく達成することが中小企業にとって最大のポイントになります。
「150万円のUTM長期リースを置けばSCS★3も全部OK」という営業トークの左右比較ファクトチェック
制度の開始に合わせて「審査に落ちると取引停止になりますよ」と不安を煽り、150万〜200万円のUTM長期リースを即決させようとする訪問販売が増えています。
放置機器と旧ID削除
パスキーと不変保存
150万円UTMの死角
左右比較ファクトチェック:オフィスの出入口にUTM(箱物機器)を1台置いただけでは、外出先のスマホや自宅PCからクラウドへ直接入る通信は守れず、★3の基準も満たせません。
むしろ、設置した機器のソフトウェア更新が放置されると、その機器自身がランサムウェアの侵入口(未更新VPN)になってしまう事例が警察庁からも警告されています。
まずは契約書にハンコを押す前に、無料の「IPA Security Action(二つ星)」自己宣言と、パスワードを使わない「パスキー認証」の有効化から始めましょう。
| よくある営業トーク | 事実判定(ファクトチェック) | SCS ★3が本当に求めている対策 | 賢い対応・代替策 |
|---|---|---|---|
| 「この箱を置けばSCS ★3に自動合格します」 | 誤り(箱だけでは合格できません) | アカウント保護・バックアップ・初動体制の総合整備 | 機器単体ではなく運用体制と設定見直しを優先する |
| 「中小企業も全員すぐ高額機器が義務になります」 | 誤り(一律の機器購入義務はありません) | 取引内容に応じたリスクベースの基本対策と証跡 | まずは無料のIPA自己診断と既存OS/クラウド設定を整える |
| 「5年〜7年の長期リース契約しか選べません」 | 要注意(途中解約不能な割高契約の典型) | 脅威の変化に合わせて柔軟に見直せるクラウド・見守り | 国認定の『サイバーセキュリティお助け隊』等の月額支援を活用 |
| 「入れないとすべての銀行・大企業と取引停止に」 | 過度な不安煽り(まずは現状把握と計画策定) | 取引先からの調査票に誠実かつ客観的な証跡で回答すること | 自社の対策状況シート(A4で1枚)を整備して提示する |
実践チェック Lv.3 取引先からの調査票に自信を持って「はい」と答えるための社内点検5項目
メールやクラウドサービスで、すでに退職した社員のIDや「admin」等の使い回しIDを停止・削除します。
パスワードだけでなく、スマートフォン生体認証(パスキー)や認証アプリを必須にします。
ランサムウェアに同時暗号化されないよう、切り離し保管または書き換え不能(不変)バックアップを確保します。
事務所のルーターや公開Webサーバー(WordPress等)の未更新放置をなくし、自動更新または静的化します。
「怪しい画面が出たらまずLANケーブルを抜き、ここへ電話する」というA4手順書をデスクに備えます。
なぜ「繋ぎっぱなしのNAS・外付けHDD」はバックアップとして認められないのか
多くの会社で「毎日パソコンから事務所のNAS(ネットワークHDD)へ自動コピーしているから安心」と思われています。
しかし現代のランサムウェアは、パソコンに感染した瞬間、ネットワークで繋がっているNASや外付けHDDの中身まで真っ先に探してすべて暗号化(ロック)してしまいます。
そのためSCS ★3では、物理的にケーブルを抜いて保管するか、またはシステム的に上書き・削除が不可能な「不変スナップショット(Immutable Backup)」の仕組みを使うことが極めて重要になります。
総務・経理・管理部門の担当者の方に向けて、取引先から「SCS ★3相当のセキュリティ調査票」が届いたときにそのまま使える実務チェックポイントと、悪質な営業電話の見抜き方を解説します。
SCS ★3で問われる内容は、突き詰めると「①守るべき機器・アカウントの把握と更新」「②不正侵入とデータ消失を防ぐ技術設定(多要素認証・切り離しバックアップ)」「③万一の事故発生時の連絡・復旧手順」の3本柱です。
ここで現場の担当者が最も気をつけなければならないのが、「2026年からSCS評価制度が義務化されます!このUTM(統合脅威管理)機器を5年リースで入れないと取引停止になりますよ」という強引な営業電話です。
結論から言うと、「入口にUTMの箱を1台置いただけでSCS ★3の基準を満たせる」ということは絶対にありません。
なぜならSCS ★3では、社外に持ち出すノートPCやスマートフォンの多要素認証(パスキー等)、クラウドサービス(Microsoft 365やGoogle Workspace、会計ソフト等)の権限管理、ランサムウェアに書き換えられないバックアップ、そして社内ルールが必須だからです。
もし営業担当者から機器のリースを勧められたら、「その機器を入れるだけで、SCS ★3の全項目(クラウド設定やバックアップ、初動手順書まで)が自動的に適合になりますか?書面で回答してください」と質問するだけで、不誠実な業者を3秒で見分けることができます。
1. この機器だけで経産省SCS評価制度(★3)の全評価項目(アカウント管理・バックアップ・手順書等)が自動的に満たされるのですか?
2. 社外のスマートフォンや自宅PCからMicrosoft 365やGoogle Workspaceへ直接ログインする際のAiTMフィッシングはどう防ぎますか?
3. 5年間の長期リース総額(150〜200万円)の内訳と、機器自体の脆弱性パッチ適用・24時間監視の責任範囲はどこまで含まれていますか?経営者のための「★3・★4」最小コスト達成ロードマップ:IT補助金・取引審査を有利に進める投資配分
SCS評価制度への対応は、高額な箱物リースを買うことではなく、最小コスト達成ロードマップに沿って「信用のパスポート」を段階的に整える経営判断です。
責任者の指名と方針
標準機能+お助け隊
取引先報告と迅速復旧
ステップ1(初日〜1週間・費用0円):IPA「Security Action(★1・★2)」を宣言し、全役職員のクラウド・メールにFIDO2パスキー認証とDMARC(なりすまし防止)を設定します。
ステップ2(1ヶ月目・最小コスト):公開VPN装置を廃止してゼロトラスト接続へ切り替え、ランサムウェアでも消せない「不変バックアップ(ZFSスナップショット等)」を確立して★3要件を固めます。
ステップ3(3ヶ月目〜):重要機密を扱う企業は、ログの継続保全・テナント隔離(RLS)・72時間復旧手順の演習を組み合わせ、国家資格者(登録セキスペ)の確認を経て★4水準へ到達します。
| 比較項目 | 失敗しやすいアプローチ(機器リース偏重) | 推奨アプローチ(設定最適化+公的お助け隊+静的分離) | 経営・財務インパクト |
|---|---|---|---|
| 投資の中心 | 出入り口のUTMアプライアンス長期リースのみ | OS/クラウド標準の多要素認証+不変バックアップ+お助け隊 | 総支出を数分の一に抑えつつ実効防御力を最大化 |
| テレワーク・持ち出しPC | 社内LANの外に出るとUTMの保護が効かない | FIDO2パスキーと端末EDR・DNS保護で場所を問わず防御 | 営業先や自宅からの業務も一貫して保護 |
| 公開Webサイト | 脆弱な動的CMSを放置したままWAF費用を追加 | Astro+Rust静的分離により公開サーバーの改ざんリスク消去 | 毎月の保守外注費と踏み台化リスクを同時解消 |
| ランサムウェア復旧力 | 入口突破後に社内NASまで暗号化され業務長期停止 | OpenZFS不変スナップショットにより数分でクリーン復旧 | 身代金支払ゼロ・事業継続(BCP)の確実な担保 |
| 取引先への証明力 | 「機械を置いています」としか説明できない | 要求項目ごとの適合証跡一覧と72時間初動体制を即座に提示 | 上場企業・官公庁の調達審査をスムーズに通過 |
実践チェック Lv.4 経営者が15分で決裁できる「SCS ★3 最短適合ガバナンス5原則」
担当者任せにせず、経営層が責任を持つ体制図を1枚定義します(SCS ★3のガバナンス必須項目)。
メール・会計・クラウドストレージのすべてでFIDO2パスキーまたは多要素認証を必須化します。
社員が不審なメールを開いてしまった際、叱責を恐れて隠すのが最大の被害拡大原因になるため、即報告ルールを定めます。
外部業者に渡したままの管理者IDやVPNアカウントを整理し、最小権限と多要素認証を徹底させます。
「もし月曜朝にパソコンがロックされたら誰がどこへ連絡するか」を年1回確認し、議事録を1枚残します。
サプライチェーン攻撃で最も狙われる「委託先リモート保守経路」の盲点
近年の重大インシデント(医療機関や大手製造業のシステム停止)の多くは、組織本体の正面玄関ではなく、「システム保守業者や関連会社とつながっているリモートメンテナンス用VPN回線」から侵入されています。
SCS ★3および★4では、自社の設定だけでなく「保守委託先がどのような認証で自社システムへアクセスしているか」の管理が厳しく問われます。共有パスワードによるリモート保守を全廃し、証明書+パスキーと監査ログ記録へ切り替えることが経営防衛の要となります。
経営者・役員・調達および法務責任者の視点から、SCS評価制度(★3・★4)を「コストのかかる規制対応」ではなく「大手取引先から選ばれ続けるための競争優位(信頼のパスポート)」へと転換する経営戦略を解説します。
大企業や中堅メーカーの調達部門は今、「価格が同じなら、サイバー攻撃で納期遅延や情報漏洩を起こすリスクが低い取引先(SCS ★3以上適合)へ発注を集約する」という明確な方針へ舵を切っています。
つまり、他社に先駆けてSCS ★3相当の体制と客観的な証跡(エビデンス)を整えておくことは、新規取引の審査や入札においてそのまま強力な営業上の武器になります。
経営者が行うべき意思決定は、高額なハードウェアの購入承認ではなく、「①情報セキュリティ責任者の明確な指名」「②クラウド・端末の多要素認証(パスキー)と不変バックアップの原則化」「③万一のインシデント発生時に隠蔽せず72時間以内に一次報告するクライシス体制の承認」の3点です。
特に中小企業においては、経済産業省・IPAが認定する『サイバーセキュリティお助け隊サービス(新類型)』と『デジタル化・AI導入補助金(旧IT導入補助金セキュリティ推進枠)』を組み合わせることで、初期負担や固定費を最小限に抑えながら、24時間監視・緊急駆けつけ・簡易保険までをワンストップで充足できます。
SCS ★3/★4 技術コントロールの実装:WebAuthnパスキー・DMARC p=reject・OpenZFS不変スナップショット・PF境界制御
SCS評価基準が求める「防御・検知・復旧」の技術要件は、高価なプロプライエタリ機器に頼らずとも、標準プロトコルとOSカーネル機能で堅牢に実装できます。
6機能へのマッピング
パスキー+ゼロトラスト
OpenZFSで即時復元
アイデンティティ層:パスワード+SMS OTPを廃止し、Origin束縛されたWebAuthn(FIDO2 Passkey)を必須化することで、リバースプロキシ型AiTM攻撃を無力化します。
メール・通信境界層:DNSにSPF・DKIM(2048bit以上)・DMARC(p=reject)を構成し、FreeBSD PFのsynproxy stateとテーブル制限で不要なインバウンド通信を遮断します。
データ永続層:db01.ok.st(PostgreSQL 19 + FreeBSD ZFS)上で15分間隔の読み取り専用スナップショットを保持し、万一の侵害時もzfs rollbackで数秒復旧を実現します。
| NIST CSF 2.0 機能 | SCS ★3 / ★4 における主要要求事項 | 具体的な技術実装・設定変更 | 保持すべき監査証跡(エビデンス) |
|---|---|---|---|
| 1. Govern (統治) | 基本方針の策定・責任者設置・委託先リスク管理 | 情報セキュリティ規程と委託先アクセス権限一覧の整備 | 経営層承認済みの基本方針・委託先管理台帳 |
| 2. Identify (識別) | ハードウェア・ソフトウェア・外部公開資産の棚卸し | 端末・サーバー・クラウドID・公開ドメインの自動インベントリ | 最新のIT資産台帳・不要アカウント削除記録 |
| 3. Protect (防御) | 多要素認証(MFA)・脆弱性パッチ管理・最小権限 | FIDO2パスキー強制、OS自動更新、公開WebのAstro静的分離 | IdPのMFA強制設定画面キャプチャ・パッチ適用ログ |
| 4. Detect (検知) | 不正ログイン・マルウェア通信・異常挙動の監視 | EDR/お助け隊監視、SPF/DKIM/DMARC集計、ファイアウォールログ | 監視アラート通知設定・月次セキュリティレポート |
| 5. Respond (対応) | インシデント初動手順・ネットワーク隔離・報告体制 | LAN切断トリアージ手順、72時間以内報告フロー、JPCERT連絡網 | 緊急連絡網シート・年1回の机上演習実施記録 |
| 6. Recover (復旧) | 改ざん不能なバックアップの保持とリストア検証 | OpenZFS不変スナップショット(zfs hold)+別筐体レプリケーション | バックアップ完了ログ・定期リストア(復元)試験記録 |
実践チェック Lv.5 情シス担当者がシステム設定で完了させる「SCS ★3 技術ハードニング5選」
SMSや電話認証ではなく、FIDO2セキュリティキーまたはデバイスバインド型パスキーを管理者・全社員に適用します。
自社ドメインを騙るなりすましメールを防ぐため、DNSにSPF/DKIMを設定し、DMARCポリシーを段階的に `quarantine/reject` へ引き上げます。
ローカルのボリュームシャドウコピーだけに頼らず、SMB書き込み権限を持たない独立したOpenZFSストレージ側でスナップショットを取得します。
パブリックIP上で TCP 3389 (RDP), 445 (SMB), 未更新VPNポートが開いていないか外部スキャンで確認し、pf等で厳格に遮断します。
万一のフォレンジック調査に備え、全サーバーと端末の時刻を同期し、認証ログと通信ログを改ざん不能領域へ転送します。
なぜ「VPN装置の脆弱性」がサプライチェーン攻撃の最大侵入口になったのか
警察庁のランサムウェア被害統計において、侵入経路の第1位(約6割〜8割)を占め続けているのが「VPN機器およびリモートデスクトップからの侵入」です。
インターネットに直接公開されたVPN装置は、脆弱性が公表されてからわずか数時間以内に世界中のボットから自動スキャンされます。パッチ当てが遅れがちなハードウェア機器に依存するよりも、公開面を持たないアウトバウンド型トンネルやFIDO2パスキー認証へ移行することが根本的な解決策となります。
社内SE・情報システム担当者・IT導入支援者の視点から、SCS評価制度(★3・★4)の要求事項を国際標準フレームワーク『NIST Cybersecurity Framework (CSF) 2.0』の6大機能(Govern:統治、Identify:識別、Protect:防御、Detect:検知。
Respond:対応、Recover:復旧)へマッピングして技術実装へ落とし込みます。
SCS評価制度は、2024年に改訂されたNIST CSF 2.0(新たに「Govern:ガバナンスとサプライチェーンリスク管理」を中心軸に据えた構造)と極めて高い整合性を持っています。
情シス担当者が技術面で最優先すべきは、攻撃者が初期侵入(Initial Access)に悪用する「古いSSL-VPNアプライアンスの露出」と「クレデンシャル窃取(AiTMフィッシング / インフォスティーラー)」の2大経路を構造的に塞ぐことです。
具体的には、パスワード認証のみのVPNポート公開を廃止してFIDO2 WebAuthn(パスキー)+端末証明書によるゼロトラストアクセスへ移行し、ファイルサーバーおよびDBバックアップにはランサムウェアが管理者権限(Domain Admin / root)
を奪取しても消去できない「不変スナップショット(Immutable Snapshot)」を構成します。
# 1. DNS TXT Record: Enforce strict DMARC policy for supply-chain email trust
_dmarc.example.co.jp. 3600 IN TXT "v=DMARC1; p=reject; sp=reject; pct=100; adkim=s; aspf=s;"

# 2. FreeBSD ZFS: Create immutable read-only snapshot of PostgreSQL 19 dataset
zfs snapshot zroot/pg19/data@scs_hourly_20261025_1200
zfs get readonly,written zroot/pg19/data@scs_hourly_20261025_1200SCS ★3/★4/★5 評価基準とNIST CSF 2.0・NIST SP 800-171マッピングおよび監査証跡設計
経済産業省のSCS評価制度は、米国のNIST CSF 2.0およびNIST SP 800-171(Rev.3 / CMMC 2.0)と高い整合性を持ち、自己評価および第三者評価の客観的証跡(Evidence)の真正性が焦点となります。
管理・技術要件の整合
ZFSレプリカで保全
個情委・省庁への届出
★3(基礎・NIST SP 800-171コア項目マッピング):アクセス制御(AC)、識別と認証(IA)、システムと通信の保護(SC)、システムと情報の完全性(SI)に対する実装と年次点検記録を求めます。
★4・★5(標準・高度):継続的モニタリング(CA-7)、インシデント対応計画と実地演習(IR-4/IR-8)、構成管理ベースライン(CM-2)、およびサプライヤーリスク評価(SR)が必須となります。
登録セキスペ(情報処理安全確保支援士)による専門的監査と、脆弱性診断(OWASP WSTG / プラットフォーム診断)の是正完了証跡を揃えることで、発注元監査を即座に通過できます。
| 監査・評価領域 | SCS ★3(標準サプライチェーン基準) | SCS ★4(重要サプライチェーン・第三者評価基準) | 監査で検証される技術的コア証跡 |
|---|---|---|---|
| 適合性評価の方式 | 自己適合宣言 + 取引先要請に応じた証跡提示 | 認定評価機関・専門監査人による第三者適合性評価 | 設定エクスポート・監査ログ・構成図の整合性 |
| 認証・アクセス制御 | 特権IDおよび外部アクセスの多要素認証(MFA)必須 | フィッシング耐性MFA(FIDO2等)+最小権限・PAM管理 | Entra ID / IdP 条件付きアクセスポリシーJSON証跡 |
| 脆弱性・構成管理 | OS・公開機器の迅速なパッチ適用と不要ポート閉鎖 | 継続的な脆弱性診断(ASM/スキャン)とSLA内改修記録 | 脆弱性スキャン結果報告書とパッチ適用完了タイムスタンプ |
| ログ監視・異常検知 | お助け隊またはEDR/SIEMによる不審挙動アラート監視 | 24時間365日SOC監視+相関分析・脅威ハンティング | SIEM/ClickHouse集約ログとアラートトリアージ記録 |
| 事業継続・不変復旧 | 切り離しまたは不変バックアップの保持と手順整備 | RTO/RPOの定量的定義+年次リストア実証テスト合格 | zfs list -t snapshot 証跡とリストア所要時間計測ログ |
実践チェック Lv.6 登録セキスペ・監査人がチェックする「SCS ★3/★4 審査合格エビデンス5点セット」
グローバルIP、ドメイン、SSL証明書、クラウドテナント、端末の最新リストと管理責任者の紐づけを保持します。
すべての管理者アカウントとリモートアクセス経路でパスワード単体認証が拒否される設定証跡を出力します。
バックアップ領域が本番の認証基盤から分離され、`zfs hold` 等で削除禁止されている設定と復元テスト結果を記録します。
クラウド事業者や再委託先のセキュリティ水準確認記録と、インシデント発生時の通知義務条項を整理します。
検知・隔離・証拠保全・公的機関(個情委・警察・JPCERT/CC)報告の手順書と、年1回以上の演習記録を保管します。
「Assumed Breach(侵入前提)」の監査基準とOpenZFSによるRTO数分達成
現代のセキュリティ監査(SCS ★4や医療情報ガイドライン第6.0版・第7.0版)では、「境界ファイアウォールがあるから中には入られない」という前提は認められず、「万一端末1台が侵害されても、横展開(Lateral Movement)とバックアップ破壊を阻止できるか」が評価されます。
OpenZFSのCopy-on-Writeスナップショットと `zfs send | zfs receive` によるプル型レプリケーション(バックアップサーバー側から本番へ読み取り専用SSHで引き抜く構成)を採用すれば、万一本番サーバーのroot権限が侵害されてもバックアップサーバー側には一切侵入できず。
数分でクリーンな時点へロールバック可能です。
セキュリティ専門家・システム監査人・登録情報処理安全確保支援士(RISS)の視点から、SCS評価制度における「★3(自己適合宣言+客観的エビデンス保持)」と「★4(独立した第三者評価・監査)」の審査実務およびインシデント耐性設計を詳解します。
監査の実務において最も重要なのは、「規程文書(ポリシー)が存在すること」と「実際の技術設定(コンフィギュレーション)および運用記録(ログ)が一致していること」のトレーサビリティです。
例えばバックアップ要件において、単に「日次でバックアップを取得している」という記述だけでは不十分であり、「ランサムウェアによってドメイン管理者権限が奪取された状態(Assumed Breach)でもバックアップデータが削除・暗号化されないアーキテクチャ的隔離(Air-Gap / Immutable WORM)
が実装されているか」および「実際にリストア訓練を実施して目標復旧時間(RTO)内に復元できた証跡があるか」が問われます。
またインシデント対応においては、改正個人情報保護法(漏えい等報告の速報:発覚から3〜5日[72〜120時間]以内、確報:30日[不正の目的による場合は60日]以内)および重要インフラ・取引先契約上の報告義務を満たすため、フォレンジック保全(メモリ・ディスクイメージ・ログ)
と並行して被害範囲を特定するタイムライン設計が不可欠です。
技術基準の観点では、経産省SCS評価制度の★3・★4要件は、米国国立標準技術研究所の「NIST SP 800-171(連邦政府外のシステムにおける管理対象非機密情報:CUIの保護)」およびCybersecurity Framework(CSF 2.0)と密接にマッピングされており、グローバルなサプライチェーン調達基準とも整合しています。
CREATE TABLE scs_audit_evidence_log (
    evidence_id UUID PRIMARY KEY DEFAULT gen_random_uuid(),
    tenant_id UUID NOT NULL,
    control_code VARCHAR(32) NOT NULL, -- e.g. 'SCS-STAR4-IA-02 / NIST-800-171-3.5.3'
    sha256_digest BYTEA NOT NULL,
    ed25519_sig BYTEA NOT NULL,
    recorded_at TIMESTAMPTZ NOT NULL DEFAULT clock_timestamp()
);
ALTER TABLE scs_audit_evidence_log ENABLE ROW LEVEL SECURITY;
ALTER TABLE scs_audit_evidence_log FORCE ROW LEVEL SECURITY;Continuous Compliance Attestation:OSCAL(Open Security Controls Assessment Language)とEd25519 Merkle Treeによるゼロ工数適合証明
年1回のスプレッドシート記入による静的な監査は、記入翌日の設定ドリフト(Configuration Drift)を検知できません。次世代のSCS対応は機械可読な連続証明へ進化します。
適合状態の連続検証
テナント分離の数理保証
改ざん不能ハッシュ木
インフラ構成(PFルール・ZFSスナップショット状態・TLS 1.3暗号スイート・RLS有効化フラグ)をRustエージェントが毎時検査し、NIST OSCAL形式のJSON証跡として出力します。
各証跡レコードをSHA-256ハッシュ連鎖(Merkle Tree)に連結し、ハードウェア保護された秘密鍵でEd25519署名を付与することで、事後改ざんが不可能な監査証跡を構成します。
これにより取引先や監査法人からの照会に対して、手作業ゼロ・0.1秒で「現在進行形でSCS ★4の全技術基準を満たしている暗号学的証明」を提示できます。
| 検証ディメンション | 従来の年次アンケート・手動スクリーンショット監査 | Rust Policy-as-Code + OpenZFS / PostgreSQL RLS 連続証明 | 数理的・運用上の保証 |
|---|---|---|---|
| 検証の時間分解能 | 年1回(最大364日間の設定ドリフト見逃し窓) | コミット時(pre-commit)および数分周期の常時自動検証 | 設定劣化の検知遅延 Δt → 0 |
| 証跡の改ざん耐性 | 自己申告のExcelや画像ファイル(事後編集が容易) | SHA-256 ハッシュ連鎖 + OpenZFS Merkle Tree 署名証跡 | 事後改ざん確率 Pr[Tamper] = negl(λ) |
| テナントデータ分離 | アプリ側の WHERE 句書き忘れで他社データ漏洩リスク | PostgreSQL 19 FORCE RLS によるカーネル/DB層での強制隔離 | 全クエリに対する非干渉性(Non-Interference)保証 |
| 境界ルール整合性 | 手作業のファイアウォール設定変更によるポート開放ミス | FreeBSD pf 宣言的ルールセットのAST静的解析と自動適用 | 意図しない露出ポート数 = 0 の不変保証 |
| 監査対応コスト(工数) | 調査票1件あたり数日〜数週間の手作業確認と転記 | CLIワンコマンドで最新の適合証明レポートを自動出力 | 監査対応の限界費用ゼロ化 |
実践チェック Lv.7 最前線アーキテクトのための「Policy-as-Code 連続適合証明」5大不変条件
`pg_tables` 内の全業務テーブルで `rowsecurity = true` かつ `forcerowsecurity = true` であることを自動クエリで強制検証します。
最新スナップショットの経過時間が閾値(例:15分)以内であり、レプリケーション先で `zfs hold` が有効であることを検証します。
ホスト上の全LISTENソケットを走査し、許可リスト(TLS 1.3終端Nginx等)以外のパブリックバインドをゼロに保ちます。
監査ログストリームのハッシュ連鎖 $H_n = \text{SHA-256}(H_{n-1} \parallel e_n)$ の連続性を検証し、欠損や挿入を即時検知します。
システム状態の検証結果から、SCS ★3/★4 の各条項と1対1対応する機械可読(JSON)および人間可読(Markdown/PDF)証跡を自動合成します。
「Non-Interference(非干渉性)」定理によるサプライチェーン・マルチテナント保護
情報フロー制御理論(Information Flow Control)における『非干渉性(Non-Interference)』とは、あるテナント $A$ の操作列が、別テナント $B$ から観測可能な出力に一切影響を与えない($S_1 \approx_B S_2 \implies \text{step}(S_1, a) \approx_B \text{step}(S_2, a)$)という厳格な隔離性質です。
Rustの型付きセッションコンテキストとPostgreSQL 19の `FORCE ROW LEVEL SECURITY` を結合することで、万一アプリケーションコードに論理バグがあっても、データベースエンジン層で非干渉性が数学的に強制され、サプライチェーン企業間のデータ混入・漏洩を構造的に遮断します。
最前線のセキュリティ研究者・高保証システム設計者の視点から、年1回の紙のアンケートや手動キャプチャによるコンプライアンス確認を過去のものにする『Continuous Compliance Verification(Policy-as-CodeによるSCS適合状態の連続数理証明)』を定式化します。
従来のセキュリティ評価が抱えていた根本的欠陥は、「監査日(時刻 $t_0$)には適合していた設定が、翌日の運用変更(時刻 $t_0 + \Delta t$)でドリフト(設定劣化)しても次回の監査まで検知されない」という時間的離散性(Temporal Gap)にありました。
この問題を解決するため、システム全体のセキュリティ状態を構成タプル $S(t) = (C_{\text{pf}}(t), C_{\text{zfs}}(t), C_{\text{pg}}(t), C_{\text{idp}}(t))$ として表現し。
SCS ★3/★4 の各要求項目を述語論理式 $\Phi_{\text{SCS}}(S(t)) = \bigwedge_{i=1}^{m} P_i(S(t))$ として Rust 製監査コンパイラへエンコードします。
例えば、マルチテナントデータベース層(`db01.ok.st`:FreeBSD + OpenZFS + PostgreSQL 19)においては。
すべてのテナント表 $T_k$ に対して `ENABLE ROW LEVEL SECURITY` および `FORCE ROW LEVEL SECURITY` が有効であり。
かつ行可視性ポリシーが現在のセッション変数 `current_setting('app.current_tenant_id')::uuid` と厳密一致することをシステムカタログ `pg_class` / `pg_policy` から連続検証します。
さらにすべての監査イベント $e_n$ は、直前のハッシュ $H_{n-1}$ と連結された暗号学的ハッシュ連鎖 $H_n = \text{SHA-256}(H_{n-1} \parallel \text{timestamp}_n \parallel \text{canonical}(e_n))$ として記録
され、OpenZFSの256-bit Merkle Treeブロックチェックサムと結合されることで、過去ログの1ビットの改ざんも計算量的に不可能な不変証跡(Immutable Audit Ledger)を構成します。
#[derive(serde::Serialize)]
pub struct ScsAttestationPayload {
    pub standard: &'static str, // "METI-SCS-2026-STAR4"
    pub fido2_enforced: bool,
    pub zfs_immutable_snapshot_age_sec: u64,
    pub rls_force_enabled: bool,
    pub merkle_root_sha256: [u8; 32],
}サイバー犯罪対策から言語構造・Rust・制度対応まで体系的に理解する6つの領域
中小企業診断士 全12科目・経営情報演習(専門サイト)
本学習システムは、今後のオープンナレッジにおける非常に重要な学習プラットフォームとして、全32専門サイトの教材拡充と機能リニューアルを進めております。準備が整い次第順次公開予定です。
業務委託先・クラウドSaaS経由の連鎖情報漏洩を防ぐ「最小権限アクセス&委託先26項目点検」図解 — 4段階の要点と実践図解シート
大企業の本社システムを直接突破するよりも、取引関係にある協力会社や業務委託先のVPN・クラウド共有アカウントを奪い、そこから正規の取引通信を装って本丸へ侵入する方が攻撃者にとって容易だからです。
01. 委託先・外部SaaSの棚卸し:共有フォルダと特権アカウントの可視化を最優先で確認します。
02. 匿名共有リンクの全面廃止:有効期限付き署名URLとパスキー強制により事故や混乱を未然に防ぎます。
04. 日次自動監査と証跡署名:Ed25519 署名によるSCS★3適合証明をご家族や職場で共有します。
業務委託先・クラウドSaaS経由の連鎖情報漏洩を防ぐ「最小権限アクセス&委託先26項目点検」図解 — 対策前後の比較と3つの基本アクション図解
| 段階 | 対象レイヤー・視点 | 中核論点と実務・技術要件(業務委託先・クラウドSaaS経由の連鎖情報漏洩を防ぐ「最小権限アクセス&委託先26項目点検」図解) |
|---|---|---|
| 1. 基本と全体像 | 基礎構造・初動判断 | 01. 委託先・外部SaaSの棚卸し:共有フォルダと特権アカウントの可視化を最優先で確認します。 / 02. 匿名共有リンクの全面廃止:有効期限付き署名URLとパスキー強制により事故や混乱を未然に防ぎます。 |
| 2. 現場での進め方と対策 | 現場運用・点検手順 | スマホやPCの初期設定を見直し、共有フォルダと特権アカウントの可視化を習慣化します。 / 不審な通知や違和感があれば一人で抱え込まず公式窓口や周囲へ確認します。 |
| 3. 関連する制度とルール | 公的基準・組織ガバナンス | 経済産業省・IPA SCS評価制度構築方針に基づく定量指標(26項目)を社内基準へ反映します。 / 担当者個人の目視確認に頼らず、有効期限付き署名URLとパスキー強制とPostgreSQL 19 FORCE RLS による境界強制を仕組みとして定着させます。 |
| 4. 詳しい技術仕様としくみ | 一次仕様・数理検証 | 情報セキュリティ10大脅威「サプライチェーン攻撃」順位(2位 / IPA 情報セキュリティ10大脅威 2026(組織編))の不変条件を検証します。 / 03. テナント・行レベル完全隔離におけるPostgreSQL 19 FORCE RLS による境界強制の計算機科学的保証を確認します。 |
業務委託先・クラウドSaaS経由の連鎖情報漏洩を防ぐ「最小権限アクセス&委託先26項目点検」図解 — 現場での見極めと一次確認ポイント
https://ok.st/features/saas-subcontractor-supply-chain-zero-trust/
大企業の本社システムを直接突破するよりも、取引関係にある協力会社や業務委託先のVPN・クラウド共有アカウントを奪い、そこから正規の取引通信を装って本丸へ侵入する方が攻撃者にとって容易だからです。
URLがメール転送やチャット履歴から外部へ漏れた瞬間に認証なしで誰でも機密図面や名簿をダウンロードでき、さらに検索エンジンやAIクローラにインデックスされる事故が相次いでいるためです。
200項目の複雑なアンケートを配るのではなく、01.多要素認証(パスキー)の適用、02.外部公開リスク(DNS/SSL)の自動点検、03.緊急連絡網の共有というSCS★3の中核ポイントに絞って支援するのが有効です。
01. 委託先・外部SaaSの棚卸し
共有フォルダと特権アカウントの可視化
02. 匿名共有リンクの全面廃止
有効期限付き署名URLとパスキー強制
03. テナント・行レベル完全隔離
PostgreSQL 19 FORCE RLS による境界強制
ご家庭・職場のデスクに常備できる「A-10 実践3原則シート」
全世代・ご家族・職場担当者共通(A4印刷・掲示対応)
原則 01:01. 委託先・外部SaaSの棚卸し
共有フォルダと特権アカウントの可視化を最初に点検し、初期設定のまま放置されるリスクを防ぎます。
原則 02:02. 匿名共有リンクの全面廃止
有効期限付き署名URLとパスキー強制を仕組みとして組み込み、担当者個人の注意力だけに頼らない環境を整えます。
原則 03:04. 日次自動監査と証跡署名
Ed25519 署名によるSCS★3適合証明の手順を共有し、万一の際も迷わず対応できる体制を整えます。
URLがメール転送やチャット履歴から外部へ漏れた瞬間に認証なしで誰でも機密図面や名簿をダウンロードでき、さらに検索エンジンやAIクローラにインデックスされる事故が相次いでいるためです。
スマホやPCの初期設定を見直し、共有フォルダと特権アカウントの可視化を習慣化します。
不審な通知や違和感があれば一人で抱え込まず公式窓口や周囲へ確認します。
03. テナント・行レベル完全隔離(PostgreSQL 19 FORCE RLS による境界強制)により日常のデジタル環境を快適に保ちます。
対策前の状態(Before)と、仕組みで守られた状態(After)の比較
対策前の状態(個人の注意力や古い設定に依存)
- ▲ 初期設定のまま運用し、共有フォルダと特権アカウントの可視化が行われていない状態
- ▲ 急ぎの連絡や警告画面が出た際、確認手順がなく一人で判断してしまう状態
- ▲ 万が一のトラブル時に復旧手段や相談窓口がすぐ分からない状態
対策後の状態(03. テナント・行レベル完全隔離と明確な3ステップ手順)
- ● 01. 委託先・外部SaaSの棚卸し(共有フォルダと特権アカウントの可視化)により入り口でリスクを自動的に遮断
- ● 02. 匿名共有リンクの全面廃止(有効期限付き署名URLとパスキー強制)により焦らず客観的に真偽を判定可能
- ● 03. テナント・行レベル完全隔離と04. 日次自動監査と証跡署名により迅速な回復と安心を担保
200項目の複雑なアンケートを配るのではなく、01.多要素認証(パスキー)の適用、02.外部公開リスク(DNS/SSL)の自動点検、03.緊急連絡網の共有というSCS★3の中核ポイントに絞って支援するのが有効です。
経済産業省・IPA SCS評価制度構築方針に基づく定量指標(26項目)を社内基準へ反映します。
担当者個人の目視確認に頼らず、有効期限付き署名URLとパスキー強制とPostgreSQL 19 FORCE RLS による境界強制を仕組みとして定着させます。
緊急時や監査時に即座に提示できる3項目アクションシートを現場に常備します。
業務委託先・クラウドSaaS経由の連鎖情報漏洩を防ぐ「最小権限アクセス&委託先26項目点検」図解 — 公的一次統計・検証定数
取引先管理・アクセス制御・インシデント初動を含む実務的な26項目で構成されます。
ランサムウェアに次ぐ重大脅威として委託先・関連会社経由の侵入が挙げられています。
委託先ごとにデータベースの行レベルでアクセス権を強制分離し越境参照を遮断します。
職場・現場での定着 3ステップ
定例ミーティングや朝礼で5分で共有できる実践ステップです。
01. 委託先・外部SaaSの棚卸し
共有フォルダと特権アカウントの可視化
02. 匿名共有リンクの全面廃止
有効期限付き署名URLとパスキー強制
04. 日次自動監査と証跡署名
Ed25519 署名によるSCS★3適合証明
プロトコル境界条件・数理モデル・暗号学的整合性の観点から構造的検証を行います。
情報セキュリティ10大脅威「サプライチェーン攻撃」順位(2位 / IPA 情報セキュリティ10大脅威 2026(組織編))の不変条件を検証します。
03. テナント・行レベル完全隔離におけるPostgreSQL 19 FORCE RLS による境界強制の計算機科学的保証を確認します。
関連する技術モノグラフのRust 2024実装コードと照合し再現性を担保します。
4. 詳しい技術仕様と検証マトリクス
| 検証レイヤー | 対象ステージ・仕様 | 不変条件と実装・検証基準 |
|---|---|---|
| L1: Primary Spec | 01. 委託先・外部SaaSの棚卸し | 共有フォルダと特権アカウントの可視化 |
| L2: Architecture | 02. 匿名共有リンクの全面廃止 | 有効期限付き署名URLとパスキー強制 |
| L3: Formal Proof | 03. テナント・行レベル完全隔離 | PostgreSQL 19 FORCE RLS による境界強制 |
宇宙食から生まれた「HACCP(ハサップ)」と、経産省「SCS評価制度」は同じ考え方!
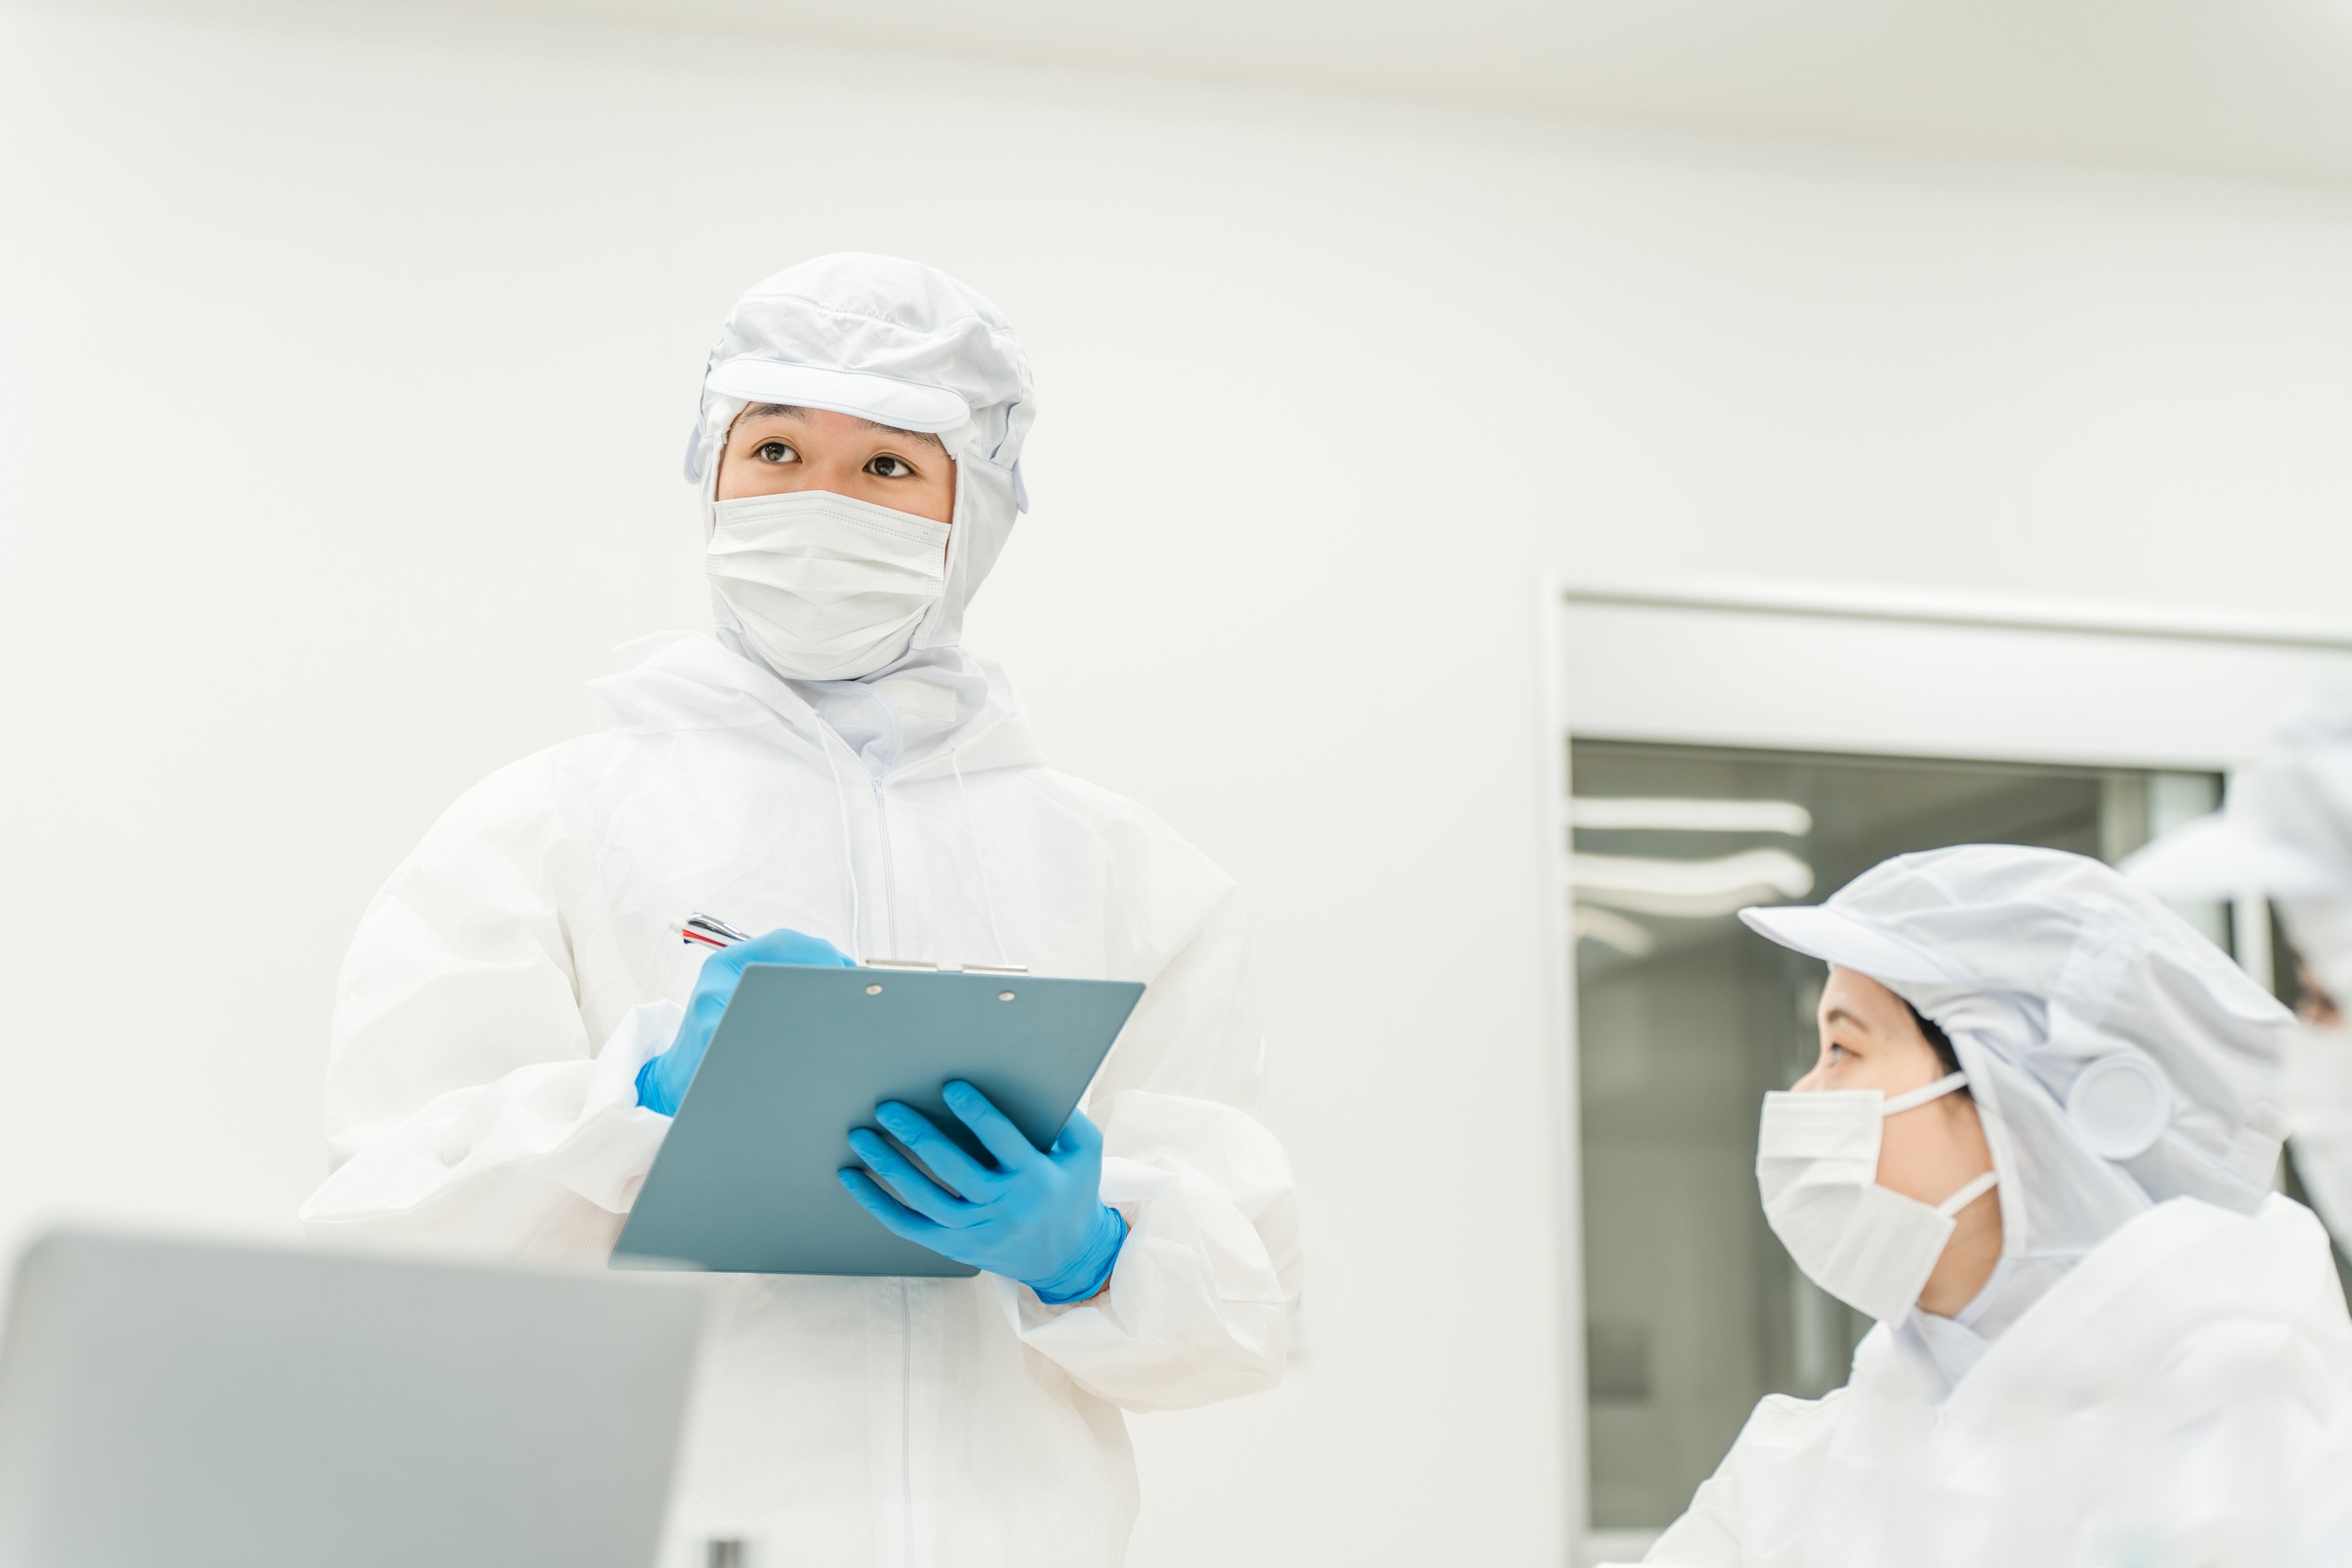
アポロ宇宙計画で作られたHACCPは、高価な検査機械を1台買うことではなく、「冷蔵庫の温度管理」や「加熱時間」という毎日の基本ルールを決めて守る仕組みです。
サイバー防犯の★3・★4も同じです。200万円の箱を入り口に置いて安心するのではなく、パスキー認証・自動更新・不変バックアップという3つの重要工程を守ることが大切です。
「業務委託先・クラウドSaaS経由の連鎖情報漏洩を防ぐ「最小権限アクセス&委託先26項目点検」図解」の本質は、日常の分かりやすい基本手順(Step 1)と、裏側の堅牢な技術検証(Step 4)を一体として整備することにあります。