
なぜパスワードとSMS認証は突破されるのか?スマホとPCで3分で終わる「パスキー(FIDO2)」完全移行ガイド
覚える必要がなく、偽サイト(フィッシング)に入力してしまう事故が原理的に起きない次世代認証「パスキー(FIDO2 / WebAuthn)」の仕組みと、iPhone・Android・Windows・Macでの3分設定手順を図解します。
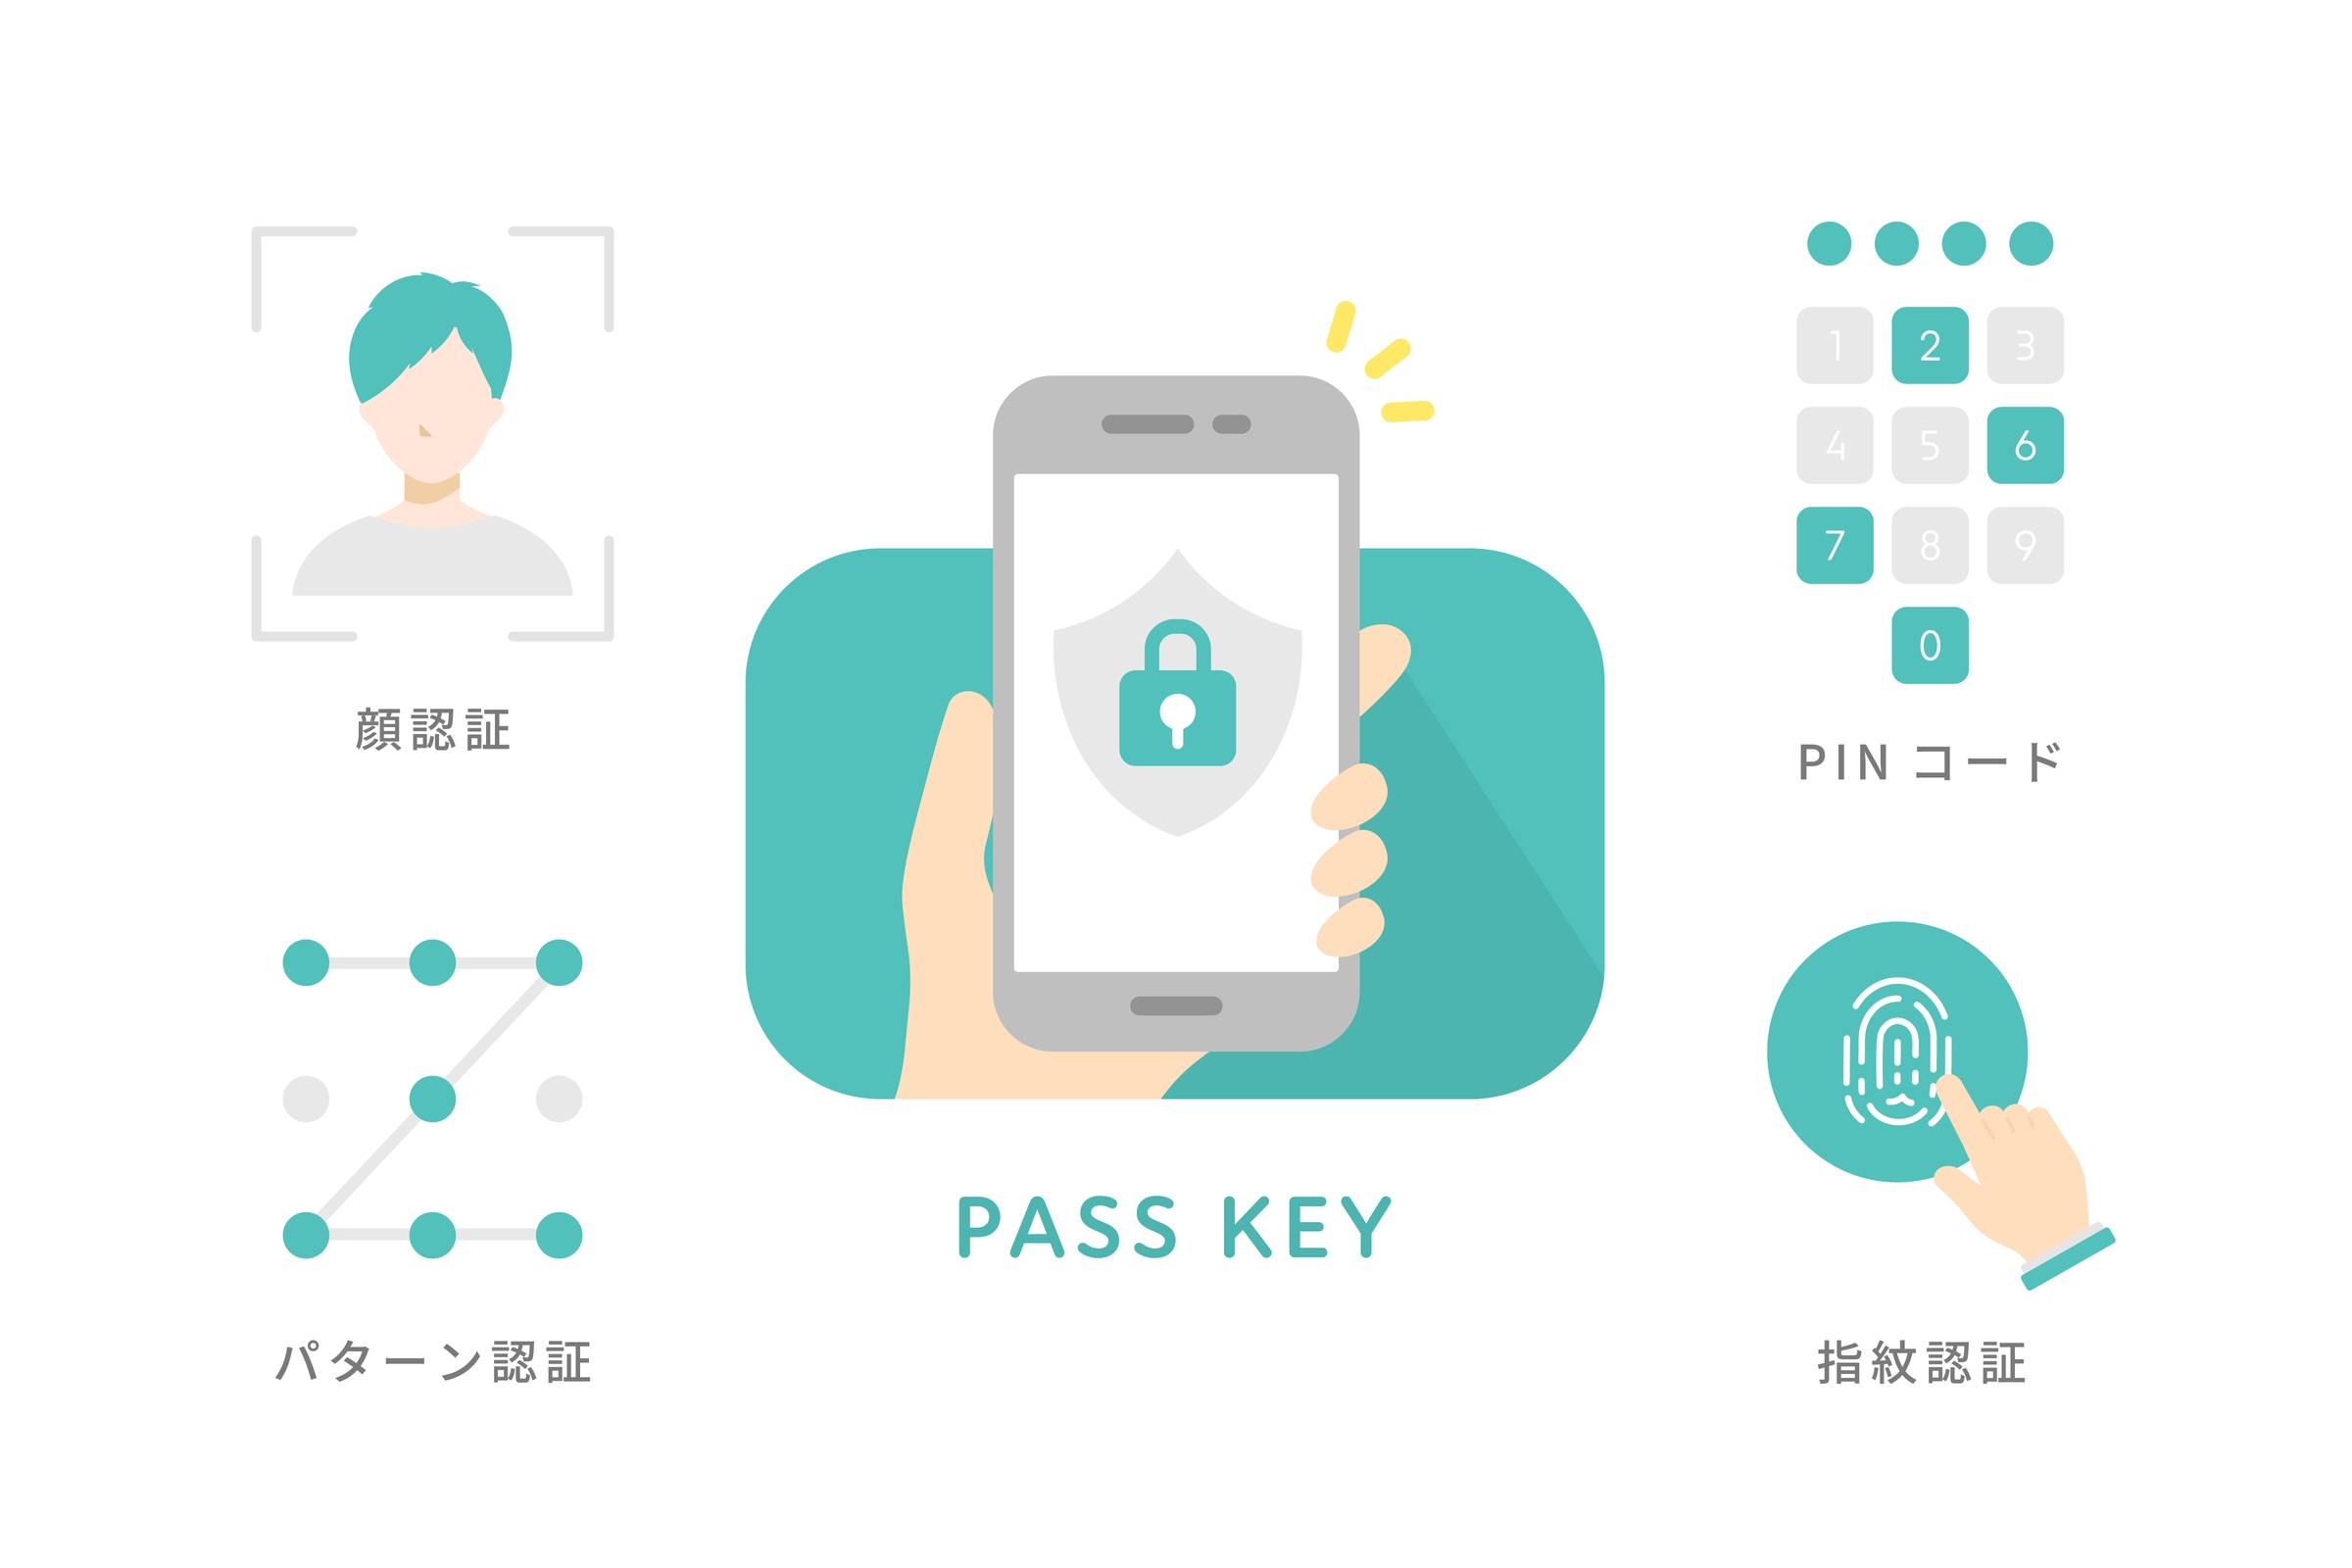
いいえ、指紋や顔のデータはあなたのスマートフォンやPCの専用金庫チップ(Secure Enclave / TPM)から外へは1ビットも出ません。端末の中で本人確認が成功したという「暗号のデジタル署名」だけがサーバーへ送られます。
この記事の要点と4つの章のご案内
| 章構成 | 主なテーマ | 要点と確認ポイント |
|---|---|---|
| 1. 基本と全体像 | 主要アカウントの設定画面へ | いいえ、指紋や顔のデータはあなたのスマートフォンやPCの専用金庫チップ(Secure Enclave / TPM)から外へは1ビットも出ません。端末の中で本人確認が成功したという「暗号のデジタル署名」だけがサーバーへ送られます。 |
| 2. 現場での進め方と対策 | パスキー(生体認証)を追加 | SMSの数字は人間が偽サイトに入力してしまうと中継(AiTM)されますが、パスキーはブラウザがURLのドメイン名を暗号検査するため、偽サイトを開いても認証ポップアップ自体が起動せず、騙されようがないからです。 |
| 3. 関連する制度とルール | 旧SMS認証・パスワード依存を縮小 | 公開鍵暗号技術を用い、端末内の生体認証等で生成された秘密鍵が外部に送信されないためサーバーからの漏洩リスクがなく、かつブラウザが接続先ドメイン(Origin)を数学的に照合するためフィッシングサイトで絶対に騙されないためです。 |
| 4. 詳しい技術仕様としくみ | 紛失時の復旧経路を1つ確認 | プロトコル境界条件・数理モデル・暗号学的整合性の観点から構造的検証を行います。 |
なぜパスワードとSMS認証は突破されるのか?スマホとPCで3分で終わる「パスキー(FIDO2)」完全移行ガイド
個人の注意力だけに頼らず、仕組み・設定・数理原則で安全と調和を実現するモデル
01. 主要アカウントの設定画面へ
Google / Apple / 証券 / 銀行アプリを開く
02. パスキー(生体認証)を追加
画面の案内に従い指紋・顔認証を1回登録
03. 旧SMS認証・パスワード依存を縮小
ブラウザへの平文パスワード保存を停止
04. 紛失時の復旧経路を1つ確認
予備端末または復旧コードの保管場所を確認
なぜパスワードとSMS認証は突破されるのか?スマホとPCで3分で終わる「パスキー(FIDO2)」完全移行ガイドにおける構造的課題と実務対策の要点
-
01 要点 01
01. 主要アカウントの設定画面へ:Google / Apple / 証券 / 銀行アプリを開くを最優先で確認します。
-
02 要点 02
FIDO Alliance / W3C WebAuthn Standardに基づく定量指標(0Bytes)を社内基準へ反映します。
-
03 要点 03
フィッシング(偽ドメイン)に対するパスキー署名拒否率(100% / RP ID SHA-256 Origin Binding)の不変条件を検証します。
なぜパスワードとSMS認証は突破されるのか?スマホとPCで3分で終わる「パスキー(FIDO2)」完全移行ガイド — 4段階の要点と実践図解シート
いいえ、指紋や顔のデータはあなたのスマートフォンやPCの専用金庫チップ(Secure Enclave / TPM)から外へは1ビットも出ません。端末の中で本人確認が成功したという「暗号のデジタル署名」だけがサーバーへ送られます。
01. 主要アカウントの設定画面へ:Google / Apple / 証券 / 銀行アプリを開くを最優先で確認します。
02. パスキー(生体認証)を追加:画面の案内に従い指紋・顔認証を1回登録により事故や混乱を未然に防ぎます。
04. 紛失時の復旧経路を1つ確認:予備端末または復旧コードの保管場所の確認をご家族や職場で共有します。
なぜパスワードとSMS認証は突破されるのか?スマホとPCで3分で終わる「パスキー(FIDO2)」完全移行ガイド — 対策前後の比較と3つの基本アクション図解
| 段階 | 対象レイヤー・視点 | 中核論点と実務・技術要件(なぜパスワードとSMS認証は突破されるのか?スマホとPCで3分で終わる「パスキー(FIDO2)」完全移行ガイド) |
|---|---|---|
| 1. 基本と全体像 | 基礎構造・初動判断 | 01. 主要アカウントの設定画面へ:Google / Apple / 証券 / 銀行アプリを開くを最優先で確認します。 / 02. パスキー(生体認証)を追加:画面の案内に従い指紋・顔認証を1回登録により事故や混乱を未然に防ぎます。 |
| 2. 現場での進め方と対策 | 現場運用・点検手順 | スマホやPCの初期設定を見直し、Google / Apple / 証券 / 銀行アプリを開くを習慣化します。 / 不審な通知や違和感があれば一人で抱え込まず公式窓口や周囲へ確認します。 |
| 3. 関連する制度とルール | 公的基準・組織ガバナンス | FIDO Alliance / W3C WebAuthn Standardに基づく定量指標(0Bytes)を社内基準へ反映します。 / 担当者個人の目視確認に頼らず、画面の案内に従い指紋・顔認証を1回登録とブラウザへの平文パスワード保存を停止を仕組みとして定着させます。 |
| 4. 詳しい技術仕様としくみ | 一次仕様・数理検証 | フィッシング(偽ドメイン)に対するパスキー署名拒否率(100% / RP ID SHA-256 Origin Binding)の不変条件を検証します。 / 03. 旧SMS認証・パスワード依存を縮小におけるブラウザへの平文パスワード保存を停止の計算機科学的保証を確認します。 |
なぜパスワードとSMS認証は突破されるのか?スマホとPCで3分で終わる「パスキー(FIDO2)」完全移行ガイド — 現場での見極めと一次確認ポイント
https://ok.st/features/passkey-fido2-biometric-migration-guide/
いいえ、指紋や顔のデータはあなたのスマートフォンやPCの専用金庫チップ(Secure Enclave / TPM)から外へは1ビットも出ません。端末の中で本人確認が成功したという「暗号のデジタル署名」だけがサーバーへ送られます。
Apple(iCloudキーチェーン)やGoogle(Googleパスワードマネージャー)の同期パスキー機能により、新しい端末で自身のApple/Googleアカウントにサインインすれば安全に引き継ぐことができます。紛失した旧端末はリモートで即座にロック可能です。
SMSの数字は人間が偽サイトに入力してしまうと中継(AiTM)されますが、パスキーはブラウザがURLのドメイン名を暗号検査するため、偽サイトを開いても認証ポップアップ自体が起動せず、騙されようがないからです。
01. 主要アカウントの設定画面へ
Google / Apple / 証券 / 銀行アプリを開く
02. パスキー(生体認証)を追加
画面の案内に従い指紋・顔認証を1回登録
03. 旧SMS認証・パスワード依存を縮小
ブラウザへの平文パスワード保存を停止
ご家庭・職場のデスクに常備できる「B-09 実践3原則シート」
全世代・ご家族・職場担当者共通(A4印刷・掲示対応)
原則 01:01. 主要アカウントの設定画面へ
Google / Apple / 証券 / 銀行アプリを開くを最初に点検し、初期設定のまま放置されるリスクを防ぎます。
原則 02:02. パスキー(生体認証)を追加
画面の案内に従い指紋・顔認証を1回登録を仕組みとして組み込み、担当者個人の注意力だけに頼らない環境を整えます。
原則 03:04. 紛失時の復旧経路を1つ確認
予備端末または復旧コードの保管場所を確認の手順を共有し、万一の際も迷わず対応できる体制を整えます。
Apple(iCloudキーチェーン)やGoogle(Googleパスワードマネージャー)の同期パスキー機能により、新しい端末で自身のApple/Googleアカウントにサインインすれば安全に引き継ぐことができます。紛失した旧端末はリモートで即座にロック可能です。
スマホやPCの初期設定を見直し、Google / Apple / 証券 / 銀行アプリを開くを習慣化します。
不審な通知や違和感があれば一人で抱え込まず公式窓口や周囲へ確認します。
03. 旧SMS認証・パスワード依存を縮小(ブラウザへの平文パスワード保存を停止)により日常のデジタル環境を快適に保ちます。
対策前の状態(Before)と、仕組みで守られた状態(After)の比較
対策前の状態(個人の注意力や古い設定に依存)
- ▲ 初期設定のまま運用し、Google / Apple / 証券 / 銀行アプリを開くが行われていない状態
- ▲ 急ぎの連絡や警告画面が出た際、確認手順がなく一人で判断してしまう状態
- ▲ 万が一のトラブル時に復旧手段や相談窓口がすぐ分からない状態
対策後の状態(03. 旧SMS認証・パスワード依存を縮小と明確な3ステップ手順)
- ● 01. 主要アカウントの設定画面へ(Google / Apple / 証券 / 銀行アプリを開く)により入り口でリスクを自動的に遮断
- ● 02. パスキー(生体認証)を追加(画面の案内に従い指紋・顔認証を1回登録)により焦らず客観的に真偽を判定可能
- ● 03. 旧SMS認証・パスワード依存を縮小と04. 紛失時の復旧経路を1つ確認により迅速な回復と安心を担保
SMSの数字は人間が偽サイトに入力してしまうと中継(AiTM)されますが、パスキーはブラウザがURLのドメイン名を暗号検査するため、偽サイトを開いても認証ポップアップ自体が起動せず、騙されようがないからです。
FIDO Alliance / W3C WebAuthn Standardに基づく定量指標(0Bytes)を社内基準へ反映します。
担当者個人の目視確認に頼らず、画面の案内に従い指紋・顔認証を1回登録とブラウザへの平文パスワード保存を停止を仕組みとして定着させます。
緊急時や監査時に即座に提示できる3項目アクションシートを現場に常備します。
なぜパスワードとSMS認証は突破されるのか?スマホとPCで3分で終わる「パスキー(FIDO2)」完全移行ガイド — 公的一次統計・検証定数
指紋・顔情報は端末内のセキュアチップ内でのみ照合され、外部へは公開鍵署名のみが送られます。
本物のドメインと1文字でも異なれば秘密鍵による署名が物理的に生成されません。
複雑な文字列の入力やSMS到着待ちが不要になり、指紋・顔認証の1秒で完了します。
職場・現場での定着 3ステップ
定例ミーティングや朝礼で5分で共有できる実践ステップです。
01. 主要アカウントの設定画面へ
Google / Apple / 証券 / 銀行アプリを開く
02. パスキー(生体認証)を追加
画面の案内に従い指紋・顔認証を1回登録
04. 紛失時の復旧経路を1つ確認
予備端末または復旧コードの保管場所を確認
プロトコル境界条件・数理モデル・暗号学的整合性の観点から構造的検証を行います。
フィッシング(偽ドメイン)に対するパスキー署名拒否率(100% / RP ID SHA-256 Origin Binding)の不変条件を検証します。
03. 旧SMS認証・パスワード依存を縮小におけるブラウザへの平文パスワード保存を停止の計算機科学的保証を確認します。
関連する技術モノグラフのRust 2024実装コードと照合し再現性を担保します。
4. 詳しい技術仕様と検証マトリクス
| 検証レイヤー | 対象ステージ・仕様 | 不変条件と実装・検証基準 |
|---|---|---|
| L1: Primary Spec | 01. 主要アカウントの設定画面へ | Google / Apple / 証券 / 銀行アプリを開く |
| L2: Architecture | 02. パスキー(生体認証)を追加 | 画面の案内に従い指紋・顔認証を1回登録 |
| L3: Formal Proof | 03. 旧SMS認証・パスワード依存を縮小 | ブラウザへの平文パスワード保存を停止 |
関連コラム:なぜパスワードとSMS認証は突破されるのか?スマホとPCで3分で終わる「パスキー(FIDO2)」完全移行ガイドと社会インフラの安全構造
「なぜパスワードとSMS認証は突破されるのか?スマホとPCで3分で終わる「パスキー(FIDO2)」完全移行ガイド」における基本原則は、歴史的な社会インフラや伝統建築において、単一の防御壁に頼らず複数の区画と検問を設けて全体の安全性を保ってきた知恵と深く通底しています。
01. 主要アカウントの設定画面へ:Google / Apple / 証券 / 銀行アプリを開くを最優先で確認します。から、フィッシング(偽ドメイン)に対するパスキー署名拒否率(100% / RP ID SHA-256 Origin Binding)の不変条件を検証します。に至るまで、個人の注意力に頼らず仕組みで保護する設計が要となります。
「なぜパスワードとSMS認証は突破されるのか?スマホとPCで3分で終わる「パスキー(FIDO2)」完全移行ガイド」の本質は、日常の分かりやすい基本手順(Step 1)と、裏側の堅牢な技術検証(Step 4)を一体として整備することにあります。