
日本の重大サイバー攻撃と防御の全体解剖(2024–2026):
病院・港湾・製造サプライチェーン・証券口座7,393億円被害から学ぶ実践対策
全国で相次ぐ医療機関・港湾物流・工場・出版社のランサムウェア被害や、二要素認証を突破するネット証券口座乗っ取り事案について、「なぜ被害が起きるのか」の直感的な図解(第1章)から、職場・家庭での実務手順(第2章)、公的制度と法規(第3章)、ホワイトハッカー・DFIR(デジタル・フォレンジック)視点の技術検証(第4章)まで段階的に解説します。すべての図表はタップ・クリックで拡大表示できます。
なぜ今、日本中でサイバー被害が相次いでいるのか?最初に押さえる3つの要点
病院や工場が止まる原因の約8割は、怪しいメールではなく「外部から社内へ繋ぐ機器(VPN・ルーター)の未更新やパスワード使い回し」です。玄関の鍵を点検するだけで大半の侵入を防げます。
2025年に約7,393億円の不正売買が起きたネット証券乗っ取りでは、本物のサイトへ通信を丸ごと中継する偽サイト(AiTM)が使われました。偽サイトでは反応しない「パスキー(顔・指紋認証)」が確実な対策です。
ランサムウェア被害に遭った企業の73%がバックアップからの復元に失敗しています。パソコンから直接書き換えられない「不変(イミュータブル)バックアップ金庫」が業務継続の命綱になります。
図解 ①:日本国内で急増する「3大サイバー攻撃の手口」と「3つの基本防御」全体マップ
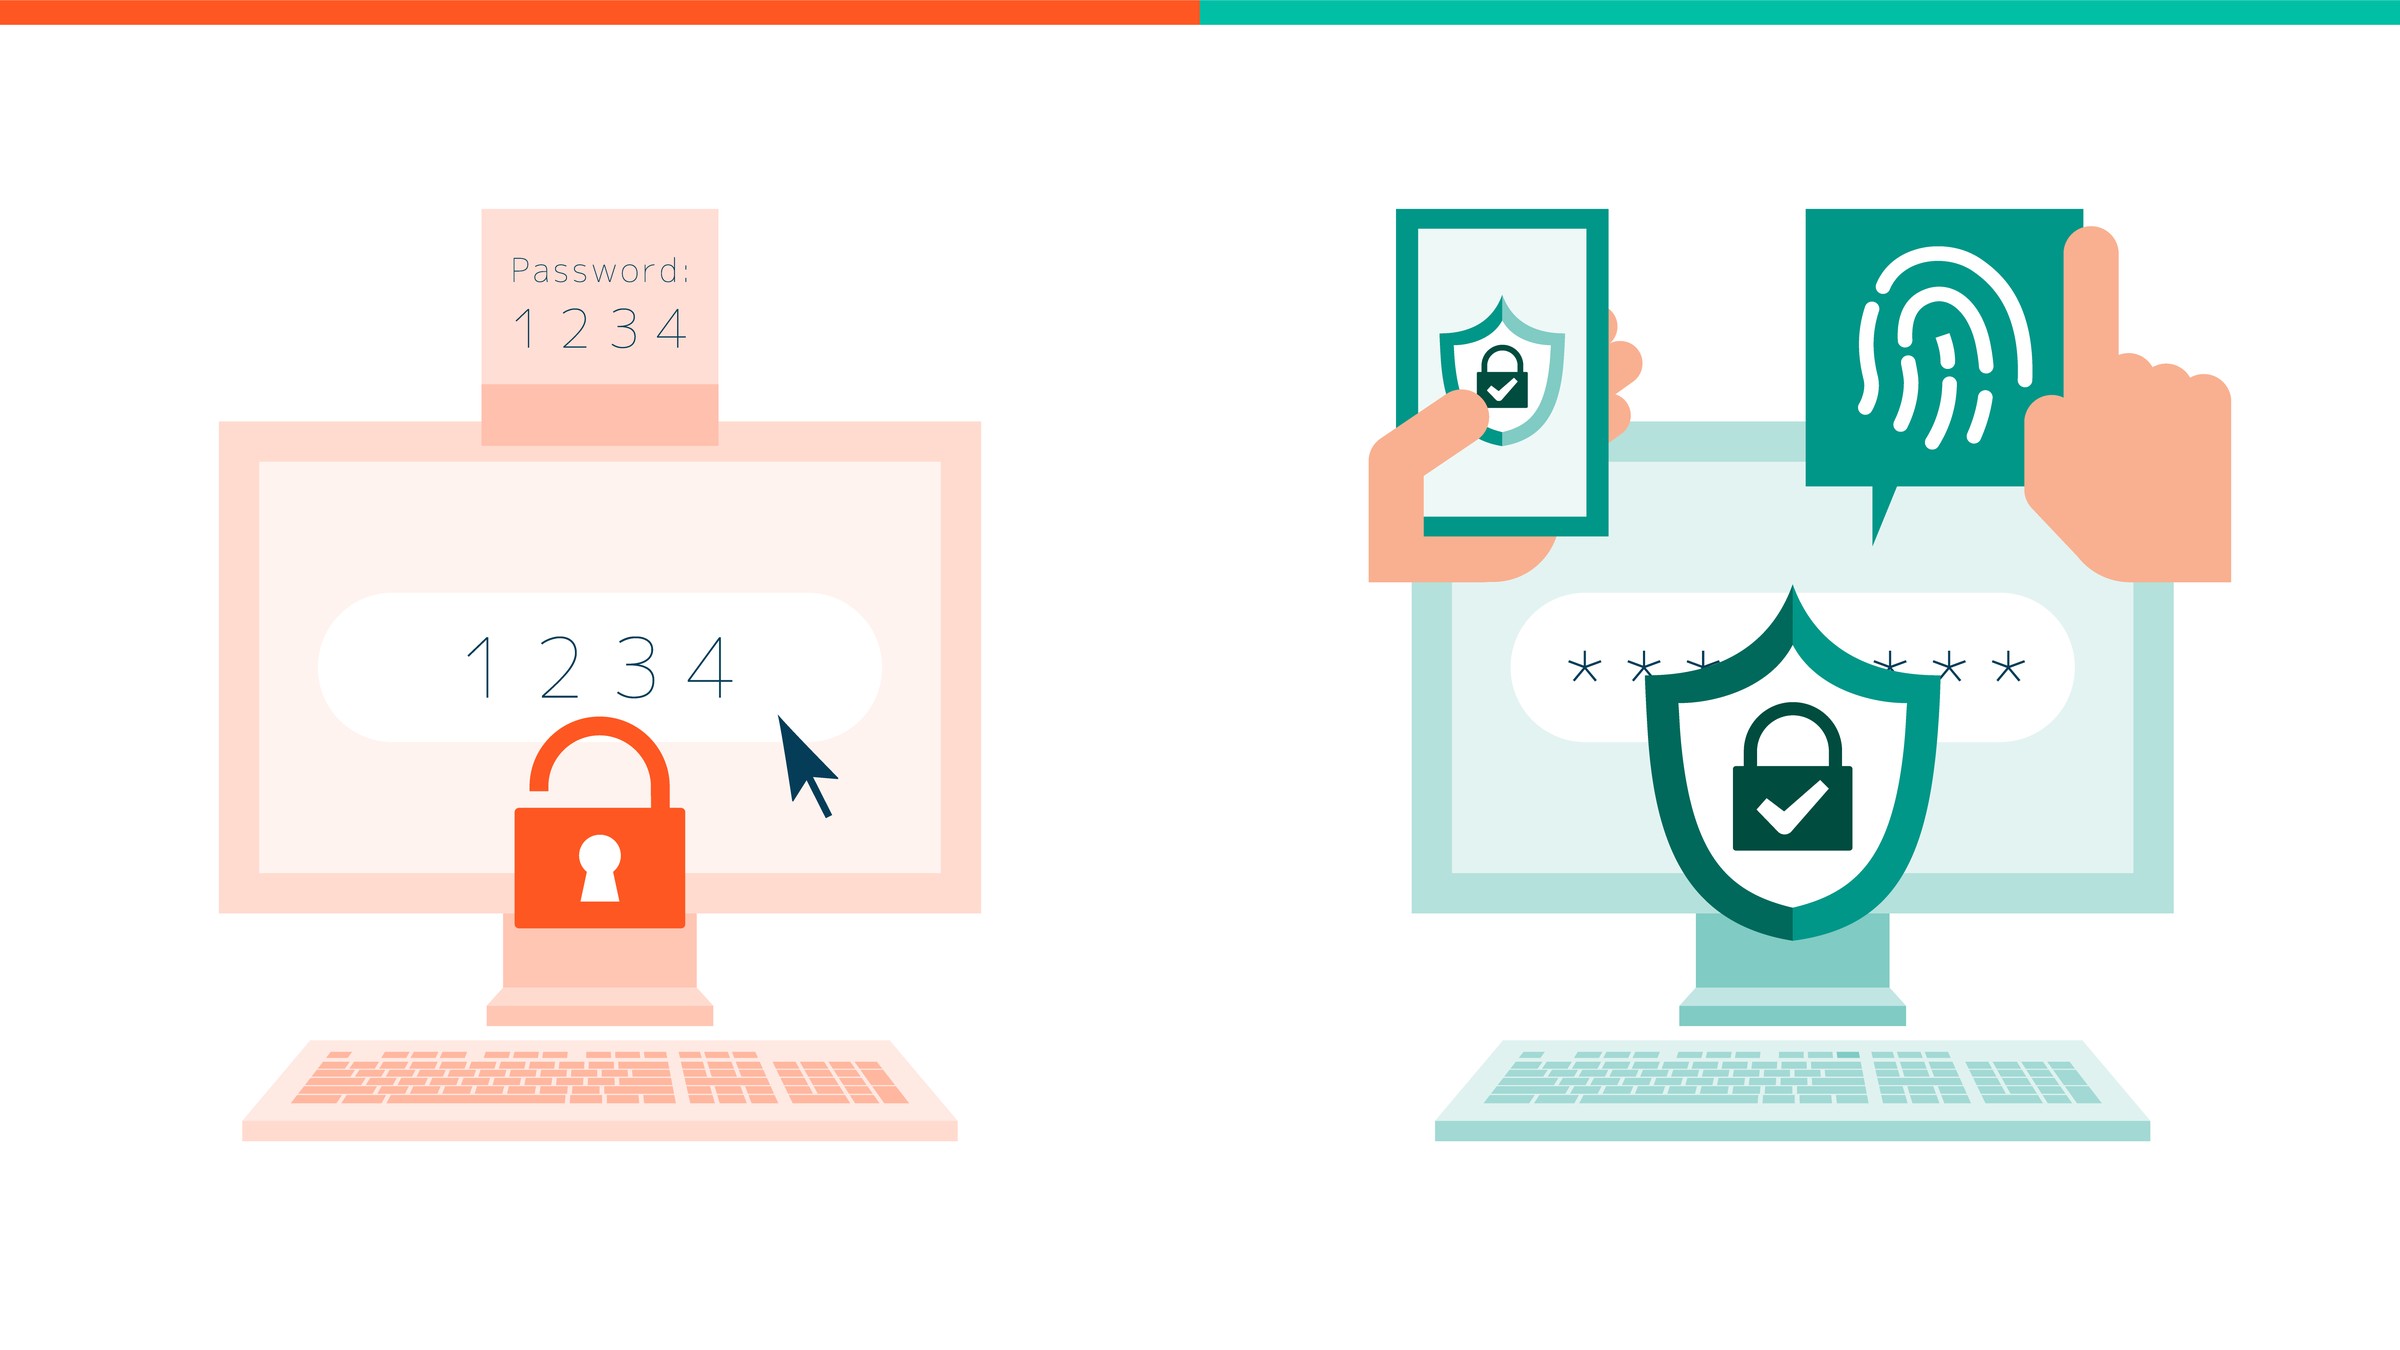
図解 ②:【Before / After 比較】「❌ 被害に遭いやすい従来の環境」と「⭕ 守られた状態」のちがい
図解 ③:警察庁・金融庁・IPA一次統計で見る「日本のサイバー被害 4つの重要数値」

日本の重大サイバー攻撃と防御実務に関するよくあるご質問
Q1 なぜ大企業だけでなく、地方の病院や中小の製造業・運送会社までサイバー攻撃の被害に遭っているのですか? ▼
攻撃者は特定の会社だけを手作業で狙うのではなく、インターネット上に公開されている「古いVPN機器(Citrix Bleed CVE-2023-4966、Fortinet、Ivanti等)」を自動プログラム(ボット)で24時間スキャンしています。パッチ未適用の通信機器が見つかると自動的に侵入され、侵入口から社内全体・仮想化基盤(ESXi)へと横展開されるため、規模や業種に関係なく被害に遭います。
Q2 二要素認証(SMSの確認コード)を設定していたのに、なぜ証券口座や業務用クラウドが乗っ取られたのですか? ▼
「リアルタイム中間者フィッシング(AiTM:Evilginx3等)」と呼ばれる手口では、偽サイトが本物のサイトへ通信をそのまま中継します。利用者が偽サイトにID・パスワードとSMS確認コードを入力すると、攻撃者が裏側で本物のサイトへ渡し、ログイン完了後に発行される正規の「セッションCookie(通行証)」を直接奪い取ってしまいます。これを防ぐには、サイトのドメインURLを暗号鍵で自動照合する「パスキー(FIDO2 / WebAuthn生体認証)」への切り替えが必須です。
Q3 万が一、社内のパソコンでランサムウェア(身代金ウイルス)の疑いがある画面が出た場合、最初に何をすべきですか? ▼
最も大切な鉄則は「パソコンの電源は絶対に切らずに、LANケーブルを抜く(またはWi-Fiをオフにする)」ことです。電源を切ると、揮発性メモリ(RAM)上に残る復号鍵や侵入プロセスの痕跡が消滅し、再起動時に暗号化がさらに進行するリスクがあります。正しくは通信だけを物理遮断し、スマホで画面を撮影して15分以内に社内責任者や専門窓口へ連絡することです。
Q4 病院の電子カルテ全面停止や出版社のシステム停止で使われた「ESXiハイパーバイザー暗号化」とは何ですか? ▼
仮想化サーバーの親OSであるVMware ESXiに侵入し、その上で動く何十台もの仮想マシン(電子カルテ、業務データベース、ファイルサーバー等)の仮想ディスク(.vmdk)を一括で強制停止・暗号化する手口です。個別のパソコンに対策ソフトを入れていても親サーバーが暗号化されると全体が即死するため、ESXi管理画面のネットワーク分離と不変バックアップが不可欠です。
Q5 Active Directory(AD)が侵害されると、なぜ社内全体が一瞬で乗っ取られるのですか? ▼
ADは社内の全PCやサーバーの身分証明を一括管理するシステムです。攻撃者は一般社員のPCから侵入後、Kerberoasting(サービスチケットのオフライン解析)やDCSync(ドメインコントローラーへのなりすまし)を用いて短時間で最高特権(Domain Admins)を奪い、グループポリシー(GPO)を使って社内の全PCへランサムウェアを一斉配信します。
Q6 ネット証券口座の乗っ取り(約7,393億円被害)では、どのような手口で資金や株式が操作されたのですか? ▼
AiTMフィッシングやインフォスティーラーで奪ったセッションCookieを使い、攻撃者が被害者になりすましてログインしました。そして預金残高や保有株式を勝手に売却し、流動性の低い海外株などを高値で買い付けるクロス取引(相場操縦)をAPI等で高速実行することで、攻撃者側の口座へ利益を移転させる手口が確認されています。
Q7 DFIR(デジタルフォレンジック・インシデント対応)現場で調査官が最初に取得するデータは何ですか? ▼
RFC 3227(証拠保全の揮発性順序)に基づき、電源を切る前に「揮発性メモリ(RAM)ダンプ」を最優先で採取します。メモリ上にはインジェクションされた悪性コード、暗号化キースケジュール、アクティブなC2通信セッションが残っているためです。続いてKAPE等を用いてMFT(ファイルシステム記録)、イベントログ(Security.evtx)、Prefetch、レジストリをトリアージ採取します。
Q8 書き換え不能(イミュータブル)バックアップとは、通常のバックアップと何が違うのですか? ▼
通常のUSB接続外付けHDDやネットワーク共有(NAS)は、Windowsの管理者権限を奪われると攻撃者によってフォーマットされたり「vssadmin delete shadows」でバックアップごと消去されます。一方、イミュータブルバックアップ(OpenZFS zfs hold やWORMストレージ)は、たとえroot権限を奪われても物理的・暗号学的に指定期間削除・上書きができない構造になっており、確実に復元できます。